
 Alisina Nawabi
Anthropic-modellen lopen bij Palantir, Nvidia en Booz Allen tegen nieuwe datagrenzen aan, omdat de bedrijven twijfelen aan retentie en gebruik van klantdata, meldt The Information.
Voor een Nederlandse organisatie verandert daarmee de modelkeuze. Niet alleen prestaties en prijs tellen mee, maar ook hoeveel dagen prompts en antwoorden blijven staan, wie de veiligheidslogs beheert en of gevoelige informatie naar een leverancier mag.
De drie besluiten
De maatregelen zijn niet gelijk, maar hebben dezelfde aanleiding: de bedrijven willen voorkomen dat vertrouwelijke bedrijfsinformatie buiten hun eigen controle belandt.
- Palantir: het softwarebedrijf dringt aan op een onherroepelijke garantie van nul dataretentie voordat Anthropic-modellen via Palantirs software beschikbaar komen. Dat is een voorwaarde voor toegang, geen aangekondigde volledige ban.
- Nvidia: de chipmaker beperkt het gebruik van Anthropic-modellen tot minder gevoelige taken en gebruikt voor intern werk zijn eigen Nemotron-modellen.
- Booz Allen Hamilton: het advies- en technologiebedrijf verbiedt medewerkers het commerciële Anthropic-model te gebruiken voor vertrouwelijk cybersecuritywerk.
Voor OpenAI noemt het bericht geen concrete beperking bij deze drie bedrijven. De zorgen raken OpenAI wel: The Information schrijft dat er ook vragen zijn over de manier waarop OpenAI klantdata zou kunnen gebruiken, terwijl beide labs zeggen dat zakelijke data standaard niet voor training wordt gebruikt zonder toestemming.
Waarom retentie de doorslag geeft
Anthropic maakte in juni een expliciete keuze voor zijn krachtigste modellen. Het bedrijf bewaart verkeer van Fable 5 en Mythos 5 minimaal dertig dagen voor veiligheidsanalyse en sluit nulretentie daar standaard uit. Anthropic zegt dat die data niet voor modeltraining of andere doelen buiten veiligheid wordt gebruikt. De reden is dat misbruik zich over meerdere verzoeken kan uitstrekken en daardoor niet altijd in één gesprek zichtbaar is.
OpenAI kiest voor zakelijke API-klanten de andere route. Het bedrijf belooft onder Zero Data Retention geen prompts of modelantwoorden te bewaren nadat een verzoek is verwerkt, en zegt dat enterprise-data alleen met expliciete toestemming voor training wordt gebruikt. OpenAI test tegelijk Private Safety Processing: geautomatiseerde signalen over patronen in meerdere interacties, zonder dat medewerkers de onderliggende klantinhoud zien. ZDR is bedoeld voor API-klanten die ervoor in aanmerking komen, niet voor ieder consumentenaccount.
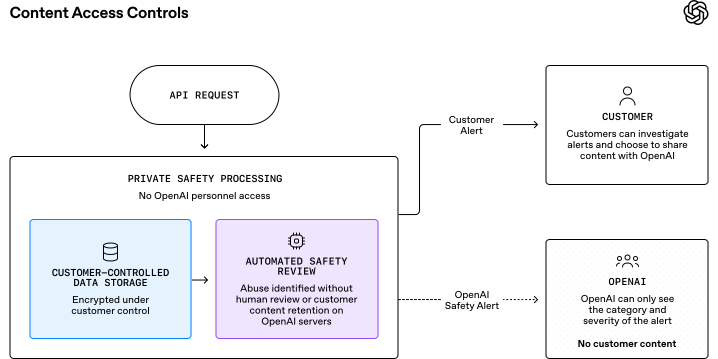
Anthropic probeert het verschil inmiddels technisch kleiner te maken. Het lab bouwt Enterprise Frontier Safeguards waarbij bewaarde monitoringsdata in de cloud van de klant en onder diens sleutels blijft, met een gefaseerde uitrol vanaf later dit najaar. Tot die oplossing beschikbaar is, blijft de retentie-eis voor covered models een directe beperking voor organisaties met strenge privacy- of contractuele eisen.
De inkoopbeslissing verschuift
Voor Nederlandse bedrijven wordt de relevante vraag daarom specifieker dan de algemene belofte dat een leverancier niet op klantdata traint. Een contract en technische inrichting moeten ook duidelijk maken welk model actief is, welke bewaartermijn daarbij hoort, waar prompts en veiligheidslogs staan en of een alternatief model beschikbaar blijft als de voorwaarden veranderen.
Dat geldt ook wanneer een model via een tussenlaag wordt aangeroepen. Palantir koppelt de eis aan zijn eigen software, Nvidia aan intern gebruik en Booz Allen aan vertrouwelijk cyberwerk. De dataretentie van het onderliggende model reist dus mee naar de plek waar een organisatie het model inzet.
De ontwikkeling past in een bredere verschuiving. Palantir en Nvidia draaien open Nemotron-modellen in een volledig van internet afgesloten omgeving, en Nvidia beschrijft hoe zijn eigen supply chain met een vergelijkbare stack begint. De keuze tussen een gesloten API en een open of zelf gehost model gaat daarmee niet meer alleen over techniek. Klantdata bepaalt steeds vaker of een model überhaupt door de inkoop komt.
Veelgestelde vragen

Klantdata onder eigen controle
Ik help je bepalen welke modellen en gegevensstromen bij je risico’s passen. Daarna denk ik mee, ontwerp ik de oplossing en realiseer ik de automatisering end-to-end, self-hosted waar dat kan.


Dit artikel is geproduceerd samen met het Agent Team. Meer over de redactie.


