
 Alisina Nawabi
Anthropic opent op 12 november de privébèta van zelfgehoste Claude Managed Agents, waarmee organisaties de agentserver, database, uitvoerwerkers en sessiegeschiedenis in hun eigen cloud of datacenter kunnen draaien.
Voor Nederlandse teams die AI-agents toegang geven tot interne code of bedrijfsapplicaties verschuift de grens rond opslag en beheer. Toegangssleutels en sessiehistorie kunnen intern blijven, terwijl prompts en toolresultaten nog steeds naar de gekozen modelaanbieder gaan.
De server verhuist mee met de sandbox
Zelfgehoste Managed Agents bestaat uit een dienst en de afgeschermde werkomgevingen (sandboxen) waarin agenten hun shell- en bestandstools uitvoeren. In de standaardopstelling beheert Anthropic beide. Met de eerdere optie voor zelfgehoste sandboxen verplaatste alleen de werkomgeving naar de klant. De nieuwe bèta verplaatst ook de API en de software die de volgende stap van de agent aanstuurt. Ook de opslag voor agents, sessies en sessiehistorie komt in de eigen omgeving te staan.
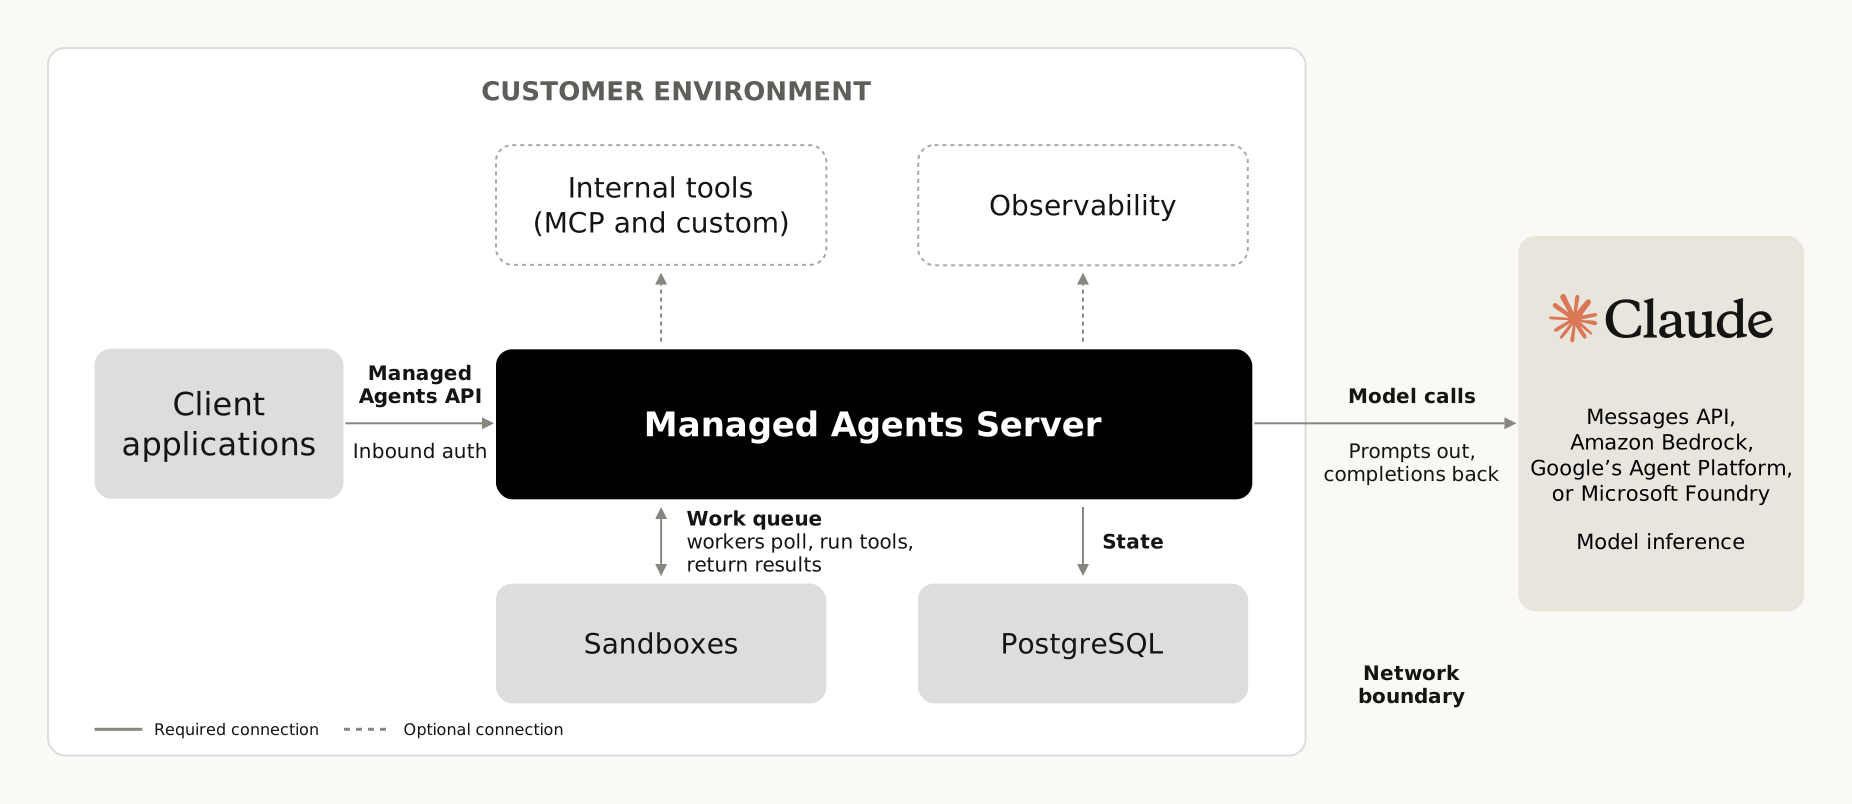
Organisaties kunnen die onderdelen in een eigen cloudaccount of datacenter draaien. De server, PostgreSQL-database, werkers en sandboxen kunnen samen in de eigen infrastructuur draaien. Dezelfde API, SDK en ant-opdrachtregel werken met de eigen server. Een team hoeft de beheerde versie dus niet eerst te gebruiken.
Op 10 oktober liet Anthropic de hoofdagent zelf een uitvoerbaar plan in fasen schrijven en taken door andere agents laten uitvoeren. De nieuwe bèta verschuift die regielaag naar de organisatie, terwijl de manier waarop de workflow wordt opgebouwd gelijk blijft.
De modeloproep blijft een externe stap
De agentomgeving draait nu bij de organisatie. De modelberekening blijft bij de gekozen modelaanbieder. Verzoeken kunnen naar Anthropic, Amazon Bedrock, Google Agent Platform, Microsoft Foundry of een eigen modelgateway gaan. Claude via de Anthropic API is standaard. Bij iedere modelaanroep stuurt de server de volledige conversatie mee, inclusief prompts, toolinvoer en toolresultaten. De Claude API krijgt ook sessie-, agent- en omgevings-ID’s. Anthropic zegt geen toegang op afstand te hebben tot de zelfgehoste server of de logs. Die ID’s bevatten geen naam of inhoud, maar coderen wel wanneer de server ze aanmaakte. Anthropic kan er gebruik aan een sessie, agent of omgeving mee toeschrijven. De documentatie zegt dat deze ID’s niet uitgeschakeld kunnen worden. Bij een andere provider gaat de modelaanroep naar die aanbieder.
Dat verschilt van de Message Threads-bèta, die gesprekken tijdelijk aan de serverzijde in de Messages API bewaart. In deze Managed Agents-opzet kan de sessiehistorie in de eigen database blijven staan, terwijl de volledige context voor iedere modelaanroep alsnog naar de modelaanbieder gaat.
Eigen hosting brengt beheerwerk terug
De organisatie beheert nu ook de dienst die Anthropic eerder draaide. De server bestuurt de stappen van de agent en verwerkt werk van de werkers. Die werkers voeren shell- en bestandstools uit in sandboxen. De documentatie noemt PostgreSQL 16 of nieuwer. Zonder database bewaart de server gegevens alleen in het geheugen, waardoor een herstart ze wist.
De shell van een agent krijgt de machtigingen en netwerktoegang van het werkproces dat hem uitvoert. De worker isoleert de shell zelf niet. De organisatie moet hem in een container of virtuele machine draaien en de toegang tot interne systemen begrenzen. Anthropic noemt ook afzonderlijke omgevingen voor verschillende vertrouwensniveaus, netwerktoegangsregels en sessielogs die via OpenTelemetry naar bestaande monitoringsystemen kunnen.
Toegangssleutels kunnen in de eigen geheimenkluis blijven. Voor ondersteunde MCP- en API-aanroepen kan een proxy ze buiten de sandbox aan het verzoek toevoegen, zodat de agentcode de geheime waarden niet hoeft te beheren. Die scheiding en de netwerkregels moeten wel per omgeving worden ingesteld.
De keuze verdeelt beheer anders
Een vergelijkbare keuze bestaat bij Amazon Bedrock AgentCore. AWS biedt agenten daar een langlopende rekenomgeving op AWS-beheerde EC2, met sessies tot veertien dagen. De klant stelt onder meer netwerk en beveiligingsgroepen in; AWS beheert de compute en de opschaling. Bij Anthropics nieuwe optie beheert de klant ook de Managed Agents-server, database en werkers. De afweging gaat dus mede over hoeveel infrastructuur een team zelf wil beheren.
Anthropic noemt de aanbieding een privébèta en vraagt organisaties toegang aan te vragen via hun accountteam. De openbare aankondiging noemt geen prijs of datum voor algemene beschikbaarheid. De server draait onder een royaltyvrije licentie, maar Anthropic levert het programma als gecompileerde binary die niet aangepast mag worden. Gebruik van derdepartijmodellen is alleen toegestaan waar de documentatie dat uitdrukkelijk ondersteunt. De overeenkomst voor Anthropic-modellen blijft gelden voor prijs, gebruik en gegevensvoorwaarden, zoals de softwarelicentie voor Claude Managed Agents Server vastlegt.
De beweging bij Managed Agents loopt daarmee van nieuwe mogelijkheden voor agenten naar meer keuze over waar hun regielaag en sessiearchief draaien. De modelaanbieder blijft de volledige context verwerken die nodig is voor iedere stap. Tegelijkertijd komen databasebeheer, updates en isolatie van werkers bij het team zelf te liggen. Voor organisaties met agents in interne systemen vallen de plek van de agent en de bestemming van zijn modelverzoeken voortaan uiteen in twee afzonderlijke architectuurkeuzes.
Veelgestelde vragen

Agenten in eigen beheer
Ik denk mee over de juiste plek voor je agents, ontwerp de architectuur en bouw die end-to-end, inclusief koppelingen en automatisering. Waar het kan, richt ik de oplossing self-hosted in.


Dit artikel is geproduceerd samen met het Agent Team. Meer over de redactie.


